

Як ми бережемо ваші дані
Система управління інформаційною безпекою UGLA сертифікована за ISO/IEC 27001:2022. Що за цим стоїть, простими словами: хто має доступ, як шифруються й копіюються дані, що відбувається під час інциденту.
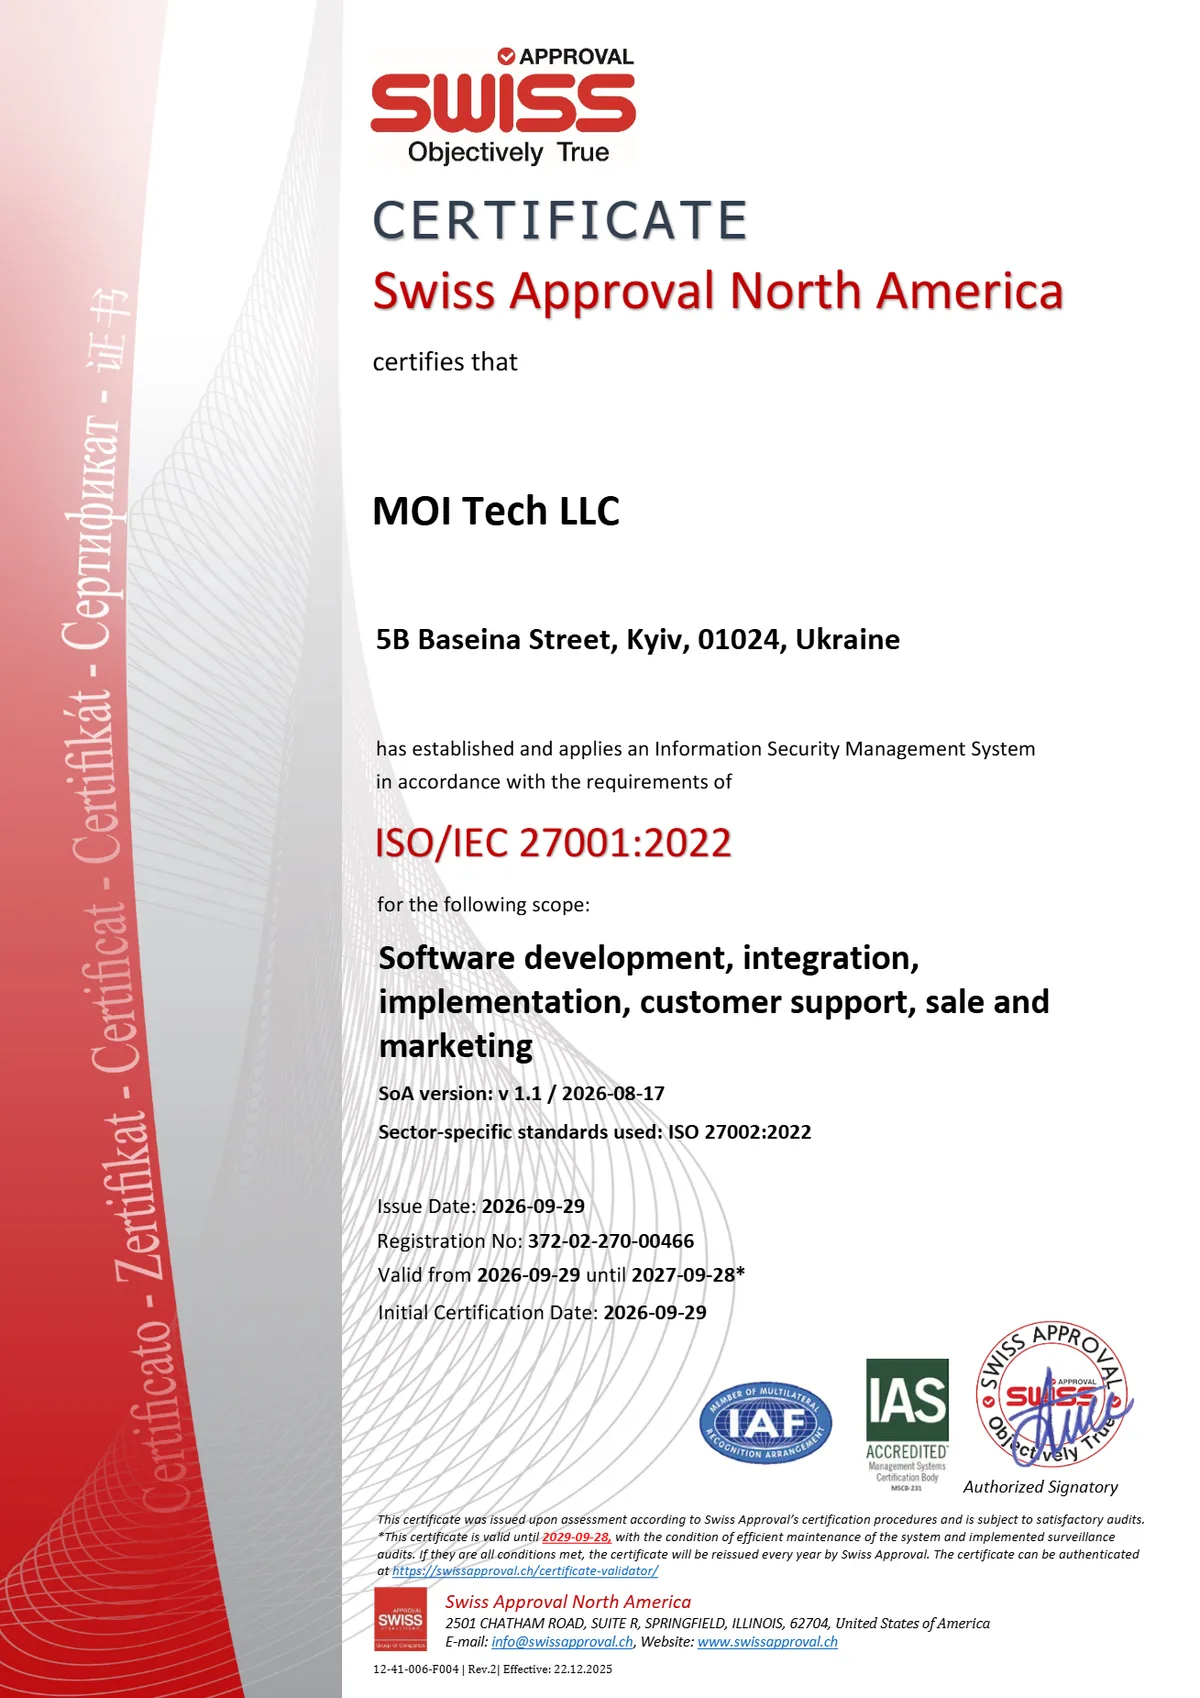
Сертифіковано
ISO/IEC 27001:2022
Орган сертифікації — Swiss Approval
- № 372-02-270-00466 · ТОВ «МОІ ТЕК»
- № 372-02-270-00467 · ТОВ «МОВІ ТЕК»
Сфера: розробка, інтеграція, впровадження, підтримка клієнтів, продаж і маркетинг програмного забезпечення
Сертифікати й перевірка в реєстрі →Коротко
- Де працює UGLAУ хмарі DigitalOcean, у Франкфурті (Німеччина, ЄС): сервери, бази даних і резервні копії. Власних серверних у нас немає.
- ШифруванняПід час передавання (HTTPS/TLS, SSH) і під час зберігання.
- ДоступЗа роллю й лише тим, кому він потрібен для роботи; вхід із багатофакторною автентифікацією.
- Резервні копіїІнфраструктура й дані копіюються, а плани відновлення мають цільовий час для критичних сервісів і перевіряються.
- ІнцидентиКожен реєструється й розслідується; про порушення з персональними даними повідомляємо наглядовий орган протягом 72 годин, де цього вимагає GDPR.
- ШІ-асистентПрацює на моделях у нашій інфраструктурі DigitalOcean, без сторонніх ШІ-провайдерів.
37 заходів Annex A
Організаційні заходи
Хто відповідає за безпеку, як ми оцінюємо ризики, перевіряємо постачальників і діємо під час інцидентів.
Політики й відповідальні
Політику інформаційної безпеки затверджує генеральний директор. Кожен документ системи управління має власника й переглядається щонайменше раз на рік, а також після змін в інфраструктурі, інцидентів чи аудитів. За систему відповідають комітет і менеджер інтегрованої системи управління, за персональні дані — офіцер із захисту даних.
Оцінка ризиків
Ризики інформаційної безпеки оцінюємо щонайменше раз на рік і після суттєвих змін. Декларація про застосовність охоплює всі 93 заходи Annex A: для кожного вказано, чи він застосовується, чому й у якому стані впровадження. План обробки ризиків і залишкові ризики затверджує керівництво.
Розподіл обов'язків
Обов'язки, що конфліктують, розділені між людьми, щоб ніхто сам не міг змінити важливі дані без контролю. Права доступу регулярно перевіряються.
Постачальники
Перед співпрацею постачальника перевіряємо, а в договір включаємо розділ про безпеку, угоду про нерозголошення й додаткові угоди, де вони потрібні. Вимоги безпеки поширюються й на субпідрядників постачальника, а про суттєві зміни він повідомляє нас.
Субпроцесори →Інциденти
Процедура управління інцидентами: класифікація й реєстрація події, усунення наслідків, розслідування, аналіз першопричини й коригувальні дії. Матеріали інцидентів зберігаються щонайменше 3 роки, а менеджер системи управління щокварталу переглядає всі інциденти. Про порушення безпеки персональних даних повідомляємо наглядовий орган протягом 72 годин, якщо цього вимагає GDPR, а клієнтів — за умовами договору.
Безперервність роботи
План безперервності бізнесу й план аварійного відновлення визначають ролі, порядок дій і цільовий час відновлення критичних сервісів. Процедури відновлення регулярно перевіряються. Плани враховують і кліматичні ризики, як вимагає зміна 1:2024 до ISO/IEC 27001.
Незалежні перевірки
Щороку діє програма внутрішніх аудитів; аудитори незалежні від ділянки, яку перевіряють. Зовні систему перевіряє Swiss Approval: сертифікаційний аудит і щорічні наглядові аудити.
Закони й стандарти
GDPR, Закон України «Про захист персональних даних», Закон України «Про основні засади забезпечення кібербезпеки України», директива NIS2, ISO/IEC 27001:2022 та ISO 9001:2015.
8 заходів Annex A
Люди
Безпека починається з тих, хто має доступ: перевірка під час найму, зобов'язання, навчання.
Перевірка під час найму
Перевіряємо біографічні дані кандидата в межах закону й оцінюємо його компетентність. Компанії-підрядників — за державним реєстром, податковою історією й рекомендаціями.
Конфіденційність
Кожен працівник і підрядник підписує угоду про нерозголошення. Обов'язок зберігати конфіденційність діє й після завершення співпраці.
Навчання
Навчання з інформаційної безпеки під час прийому на роботу, з підсумковим тестом і підтвердженням ознайомлення з політиками; далі — регулярне підвищення обізнаності про нові загрози.
Віддалена робота
До робочих сервісів — лише через зашифрований VPN і з багатофакторною автентифікацією, де її підтримує сервіс. Блокування екрана, правило чистого столу й чистого екрана, заборона знімних носіїв.
Повідомлення про події
Кожен працівник знає, куди повідомити про подію чи слабке місце в безпеці, а процедура інцидентів забезпечує швидку реакцію.
14 заходів Annex A
Фізичні заходи
Ми працюємо віддалено, і дані не зберігаються в офісах: їх фізично захищають дата-центри.
Без власних серверних
Ми не тримаємо серверів чи даних у приміщеннях. Тому більшість фізичних заходів Annex A у нас не застосовується, і це обґрунтовано в Декларації про застосовність.
Дата-центри
Дані UGLA зберігаються в дата-центрах DigitalOcean у Франкфурті (Німеччина, ЄС). Фізичний захист інфраструктури, резервне живлення й захист від впливу середовища забезпечують вони.
Пристрої
Робочі пристрої захищені паролем, сеанси завершуються після роботи, чутливу інформацію не зберігаємо на ноутбуках чи знімних носіях. Перед повторним використанням чи утилізацією пристрій очищається, а доступ з особистого пристрою закривається вимкненням облікового запису.
34 заходи Annex A
Технологічні заходи
Доступ, шифрування, резервні копії, журнали, вразливості й те, як ми пишемо й випускаємо код.
Доступ і вхід
Доступ заборонено, доки його явно не надано: за роллю, за принципом «потрібно знати» й найменших привілеїв. Єдиний корпоративний вхід, багатофакторна автентифікація, журнал вдалих і невдалих входів. Права доступу переглядаються щонайменше раз на рік, привілейовані — щонайменше раз на пів року й щоразу, коли змінюється роль.
Адміністративний доступ
Тимчасовий і за заявкою, з обов'язковою багатофакторною автентифікацією й без спільних облікових записів. Облікові дані адміністраторів зберігаються в сховищі секретів і регулярно змінюються.
Шифрування
Дані шифруються під час передавання (HTTPS/TLS, SSH) і під час зберігання. Як видаються, змінюються й відкликаються ключі, визначає політика криптографії.
Резервне копіювання
Резервні копії інфраструктури й даних застосунку, пошти й документів, вихідного коду. Строк зберігання копій погоджується з власником кожного активу.
Журнали й моніторинг
Журнали подій інфраструктури, вебсерверів, баз даних, репозиторіїв коду й корпоративних облікових записів переглядаються щонайменше щомісяця й одразу після сповіщення. Вони зберігаються 12 місяців в оперативному доступі й ще 24 місяці в архіві. Моніторинг сповіщає про відхилення, а пороги сповіщень переглядаються щонайменше раз на пів року.
Вразливості
Сканування вразливостей, перевірка конфігурацій і, залежно від ризику, тести на проникнення зовнішніх і клієнтських сервісів. Критичним і високим вразливостям призначаються відповідальні й строки. Оновлення встановлюються лише з офіційних джерел і тестуються перед розгортанням.
Повідомити про вразливість →Безпечна розробка
Розробка за OWASP ASVS, з рівнем 1 як базовою ціллю для вебзастосунків. Зміни проходять перевірку коду, а тестують їх не автори: права доступу, конфігурація, цілісність даних, відновлення після збою, статичний і динамічний аналіз. Нові відкриті бібліотеки перевіряються на ліцензії. Розробку не передаємо на аутсорс.
Окремі середовища
Розробка, тестування й робоче середовище розділені. Для тестування створюються штучні дані, а не копії даних клієнтів. Зміна потрапляє в робоче середовище лише після погодження й перевірки в тестовому, і кожна записується в журнал змін.
Мережа
Середовища розділені логічно, адміністрування — через VPN, мережеві сервіси захищені керуванням доступом, багатофакторною автентифікацією й моніторингом.
Шкідливе ПЗ і витоки
Пошта фільтрується від спаму, фішингу й шкідливого вмісту, пристрої захищені, канали можливого витоку контролюються; вивантажити дані можна лише з дозволу їх власника. Де потрібно захистити персональні дані, застосовуємо маскування, псевдонімізацію чи анонімізацію.
Видалення
Коли строк зберігання минає, дані видаляються безпечно, разом із застарілими копіями й тимчасовими файлами.
ШІ-асистент
Асистент UGLA працює на моделях, розміщених в інфраструктурі DigitalOcean, у межах нашої інфраструктури. Дані з UGLA не передаються стороннім ШІ-провайдерам.
Перевіряєте нас як постачальника?
Документи системи управління, які ми не публікуємо, зокрема Декларацію про застосовність, надаємо за запитом і угодою про нерозголошення. Надішліть запит або анкету безпеки вашої компанії офіцеру із захисту даних.
dpo@ugla.ua